エンドツーエンドとは?E2Eの意味と暗号化・テストをわかりやすく解説
📌 【この記事の重要ポイントまとめ】
- 要点1:エンドツーエンド(E2E)の根底にある本質は「端から端まで」であり、中間経路をブラックボックス化して始点と終点をダイレクトに結ぶ思想を指す。
- 要点2:通信領域では「中継サーバーすら盗聴できない暗号化(E2EE)」、開発領域では「ユーザー視点の総合テスト(E2Eテスト)」を意味し、用途により適用対象が変わる。
- 要点3:全体最適や安全性向上という強力なメリットがある反面、運用保守コストの増大や障害切り分けの難しさという構造的リスクを孕んでいる。
【基礎知識】エンドツーエンド(E2E)の意味とは?端から端までIT用語の基本
IT用語としてのエンドツーエンド意味を平易に解釈するなら、「最初から最後まで」「端から端までを一気通貫でつなぐ」という概念に行き着きます。英語の「End-to-End」をそのまま日本語に当てはめたものであり、アルファベット表記ではE2E略として親しまれています。 ここでいう「End(端)」とは、システムや業務プロセスの起点と終点を指します。通信であれば「送信者の端末」と「受信者の端末」、開発であれば「ユーザーの画面操作」から「バックエンドのデータベース更新」までを指し、ビジネスであれば「原材料の調達」から「エンドユーザーへの商品配送」までが対象です。 この概念をより深く理解するためには、エンドツーエンド対義語や対比概念を押さえるのが近道です。 ネットワークの世界における代表的な対義概念は「ホップバイホップ(Hop-by-Hop)」や「ポイントツーポイント(Point-to-Point)」です。ホップバイホップが「隣り合う中継機器ごとにデータを処理・中継していく段階的な方式」であるのに対し、エンドツーエンドは「途中の経路がどうあれ、両端の機器同士が直接やり取りを完結させる方式」を意味します。 また、システム開発やビジネスプロセスにおける対立軸としては「部分最適」や「コンポーネント単位の分断」が挙げられます。要素ごとに細かく区切って管理する手法に対し、両端の間にある複雑な中間プロセスをひとまとめにし、最初から最後までの結果を重視するアプローチがE2Eの骨子です。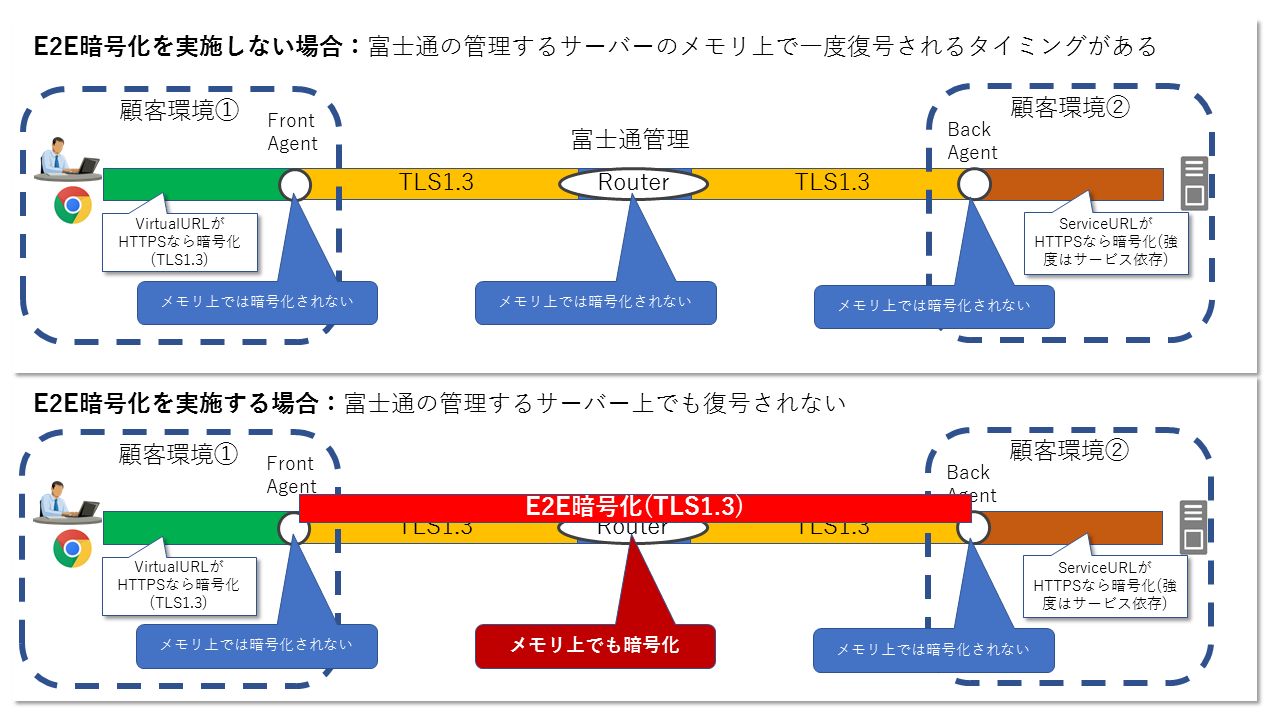
主要3大領域での使われ方|エンドツーエンド通信・暗号化からシステム開発まで
「エンドツーエンド」という言葉は、IT業界の中でも主に3つの文脈で使い分けられています。それぞれの現場でどのような役割を果たしているのかを整理します。1. 通信・セキュリティ領域:エンドツーエンド暗号化(E2EE)
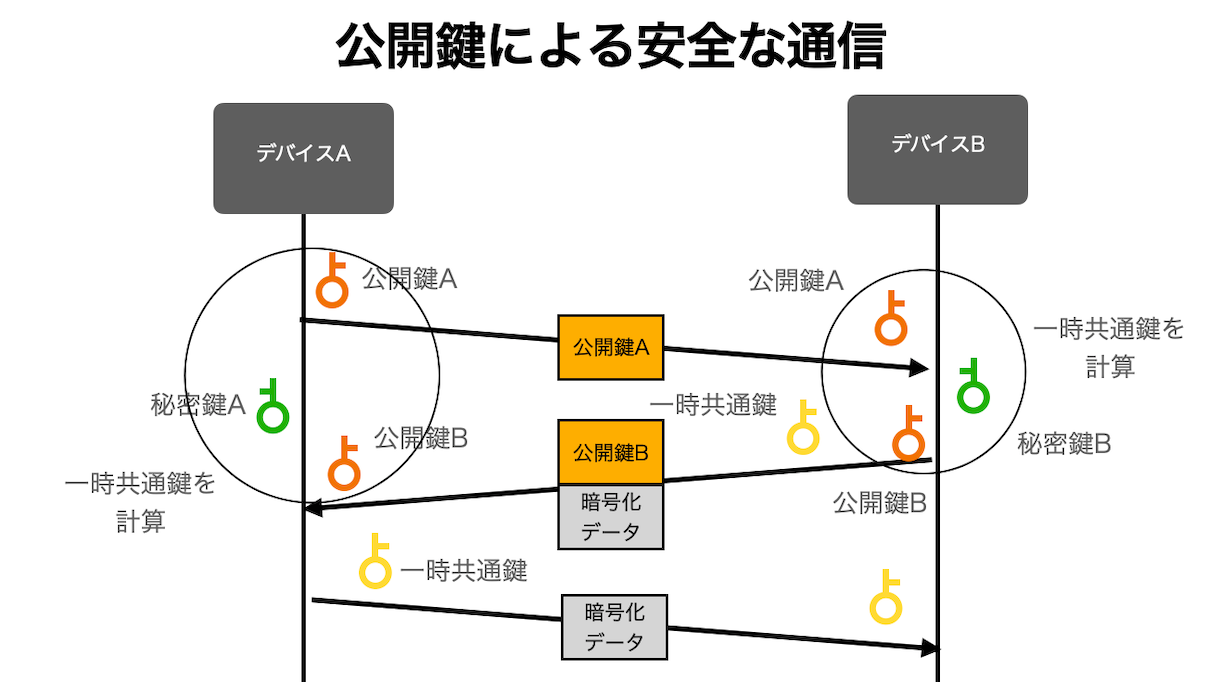
個人情報保護やサイバー攻撃への備えが厳格化する中で不可欠となったのが、エンドツーエンド通信を保護するエンドツーエンド暗号化(E2EE:End-to-End Encryption)です。 従来の通信方式では、送信者からサービス運営会社のサーバーへ送られる際に暗号化されていても、サーバー内部で一度データが復号(平文に戻す)され、再び暗号化されて受信者へ送られる仕組みが一般的でした。この構造では、もし中継サーバーがサイバー攻撃を受けたり、不正アクセスを受けたりした場合、メッセージ本文が漏洩するリスクを排除できません。 一方、E2EEでは送信者の端末で暗号化されたデータは、受信者の端末でしか復号できません。メッセージを仲介する通信事業者やクラウドベンダーのサーバーであっても、中身を閲覧することは技術的に不可能です。 身近な例では、LINE E2EE暗号化機能(Letter Sealing)やAppleのiMessage、Signalなどのメッセージングアプリに標準搭載されており、プライバシー保護の最高峰の仕組みとして機能しています。2. ソフトウェア品質管理領域:E2Eテスト
ソフトウェアやWebサービスの品質検証において、E2Eテストは極めて重要な工程です。 開発工程で行われるテストには、プログラムの関数単位を検証する「単体テスト」、モジュール同士の連携を確かめる「結合テスト」が存在します。これらに対し、E2Eテストは実際のユーザーがブラウザやアプリを操作するのと全く同じシナリオで、フロントエンドからサーバー、データベース、外部API連携に至るまで「端から端まで」を一貫して動作検証する手法です。 例えばECサイトの場合、「商品をカートに入れ、クーポンを適用し、クレジットカード決済を完了して注文確認メールを受信する」という一連のユーザー行動を自動化ツールを用いてシミュレーションします。個々の部品が正常に動いていても、システム全体を繋いだときに初めて露呈する不具合を炙り出すために欠かせません。3. ITビジネス領域:エンドツーエンドソリューションとE2Eシステム開発
ソリューション提案やシステム受託開発の領域では、E2Eシステム開発やエンドツーエンドソリューションという表現が多用されます。 これは、クライアントの要件定義や業務コンサルティングから始まり、アーキテクチャ設計、開発、インフラ構築、テスト、本番リリース、さらにはその後の運用保守までを単一のベンダーが一括して請け負う提供モデルを指します。 発注側にとっては「窓口が一本化され、ベンダー間の責任転嫁が起きない」という利点があり、受注側にとっては「プロジェクト全体を包括的にコントロールできる」という戦略的価値を持ちます。
【実態検証】現場エンジニア・企業が直面するメリットと運用のリアル
一見すると万能に思えるエンドツーエンドのアプローチですが、導入現場ではどのような恩恵を受け、どのような摩擦に直面しているのでしょうか。 最大のエンドツーエンドメリットは、中間のノイズを排除した「究極のユーザー体験と安全性の確保」です。通信においては途中のインフラを信頼する必要がなくなる「ゼロトラスト」の思想を具現化でき、テストにおいては「ユーザーの手元で本当に機能するか」を最も確実な形で証明できます。 しかし、現場の実情に目を向けると、決して理想論だけでは片付かない課題が山積しています。特にE2Eテストの自動化を推進する開発現場では、テストが「壊れやすい(Flaky)」という構造的問題に長年悩まされています。現場のエンジニアが語る運用の苦悩: 「ボタンの表示位置が数ピクセル変わった、あるいはネットワークの遅延で通信がわずか0.5秒遅れただけで、テストスクリプトがエラーを吐いてビルドが止まる。単体テストに比べて実行時間が数倍から数十倍かかり、テストが失敗した際、原因がフロントのUIにあるのか、APIの不具合なのか、DBのデッドロックなのかを特定する作業だけで1日が終わることも珍しくない」ソフトウェア工学の調査や業界レポートによると、テスト自動化に失敗したプロジェクトの約6割が「E2Eテストの保守コスト増大に耐えきれなくなったこと」を原因に挙げています。全体を一気に検証できる強力さの裏には、膨大なメンテナンス工数という見えないコストが潜んでいるのが現実です。
徹底比較表|E2Eと従来型アプローチの違いと評価データ
概念の差異を明確にするため、E2Eアプローチと従来型の部分分割アプローチを複数の評価指標から比較します。| 項目 | エンドツーエンド(E2E)方式 | 従来型・個別分割方式 | 編集部の見解・実務評価 |
|---|---|---|---|
| 通信セキュリティ | 送信元〜宛先端末まで完全暗号化 中継サーバーでの盗聴・改ざん不可 | 区間暗号化(Hop-by-Hop) 中継サーバー内部では平文処理 | プライバシー保護の観点ではE2EEが圧倒的。ただしサーバー側でのデータ解析やフィルタリングは困難になる。 |
| テスト検証範囲 | 全層統合シナリオ検証 ユーザー体験に直結する挙動を確認 | 単体・結合テスト 関数やモジュール単体の正当性確認 | E2Eは「動くこと」の最終確認として必須だが、バグの発生箇所を特定するスピードは単体テストが圧倒的に勝る。 |
| 実行時間・運用負荷 | 高い(数十分〜数時間) UI変更に伴うスクリプト修正頻度大 | 低い(数秒〜数分) コード変更に応じた局所修正で完結 | すべてをE2Eで賄おうとするとCI/CDパイプラインが破綻する。配分比率の設計が成功の鍵。 |
| 責任分界点 | 全体責任(ワンストップ) ベンダーや担当組織が一括保証 | 個別責任(分業型) 各フェーズの担当企業・部署が個別保証 | ビジネス上の発注ではE2Eの方が管理コストを削減できるが、ベンダーロックインのリスクが高まる。 |
Q1:P2P(ピアツーピア)とE2E(エンドツーエンド)は何が違うのですか?
A1:着目している「レイヤー」が異なります。P2Pは主にネットワークの接続形態(アーキテクチャ)を指し、クライアントとサーバーという主従関係を持たず、端末同士が対等に対話する分散型の通信構造を意味します。一方、E2Eは「通信や処理の両端」に着目した概念です。途中に中央サーバーが存在していても、データの処理や暗号化が最終的な発信者と受信者の間だけで完結していれば、それはE2Eと呼びます。
Q2:LINEの「Letter Sealing」はE2EEのことですか?オフにするとどうなりますか?
A2:はい、LINEにおけるE2EE機能の呼称が「Letter Sealing(レターシーリング)」です。これが有効になっている場合、メッセージの送信者と受信者の端末間でのみ暗号化・復号が行われ、LINEヤフー社のサーバーであってもトーク内容を閲覧できません。もしオフにした場合(または相手が未設定の場合)、通信はサーバー間の暗号化に留まるため、技術的にはサーバー内部でのデータ処理が可能になります。プライバシー保護を最優先する場合は、常時オンにしておくことが推奨されます。
Q3:E2Eテストでよく使われる代表的なツールには何がありますか?
A3:現代のWebフロントエンド開発では、高速かつ信頼性の高いテスト実行が可能な「Playwright(マイクロソフト開発)」や、直感的なUIと豊富なエコシステムを持つ「Cypress」が業界標準として広く採用されています。かつて主流だった「Selenium」も依然として大規模システムで利用されていますが、セットアップの容易さやテストの安定性(Flakyテストの抑制機能)の観点から、新規プロジェクトではPlaywrightへの移行が急速に進んでいます。 (出典: エンド ツー エンド と は(Yahoo!ニュース))
まとめ:全体最適を見据えた「端から端まで」の本質的理解
エンドツーエンドという概念は、単なるIT業界のバズワードではありません。複雑化するシステムや細分化された組織構造の中で、中間プロセスの煩雑さに惑わされることなく、「結果として利用者にどのような価値・安全が届いているのか」を問い直す強力な思考フレームワークです。 暗号化においては「途中の経路を信用せず、端点で守り抜く」というセキュリティの本質を体現し、テストやソリューション開発においては「部分的な合格に満足せず、全体の成立を保証する」という品質の基準を示します。 しかし、その強力さゆえに、運用コストや保守体制を無視した無計画な適用は組織を疲弊させます。自社のフェーズやプロジェクトの特性を見極め、「どこからどこまでを端として結ぶべきか」を正しく設計することこそが、E2Eの真価を引き出す最大の鍵となります。
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。